 新聞中心

隨著生成式 AI 的進步,資訊攻擊的手段也日益複雜。2026 年 7 月,96 家指標企業的「門票」遭公開販售,駭客宣稱掌握了這些企業的 VPN、AD、內網存取權等機密資訊,電子業、電信業、媒體業乃至於零售產業皆在受害之列,因此,如何找出資安漏洞、填補缺口,並預防未來可能發生的入侵,便成為各個企業迫在眉睫的挑戰。
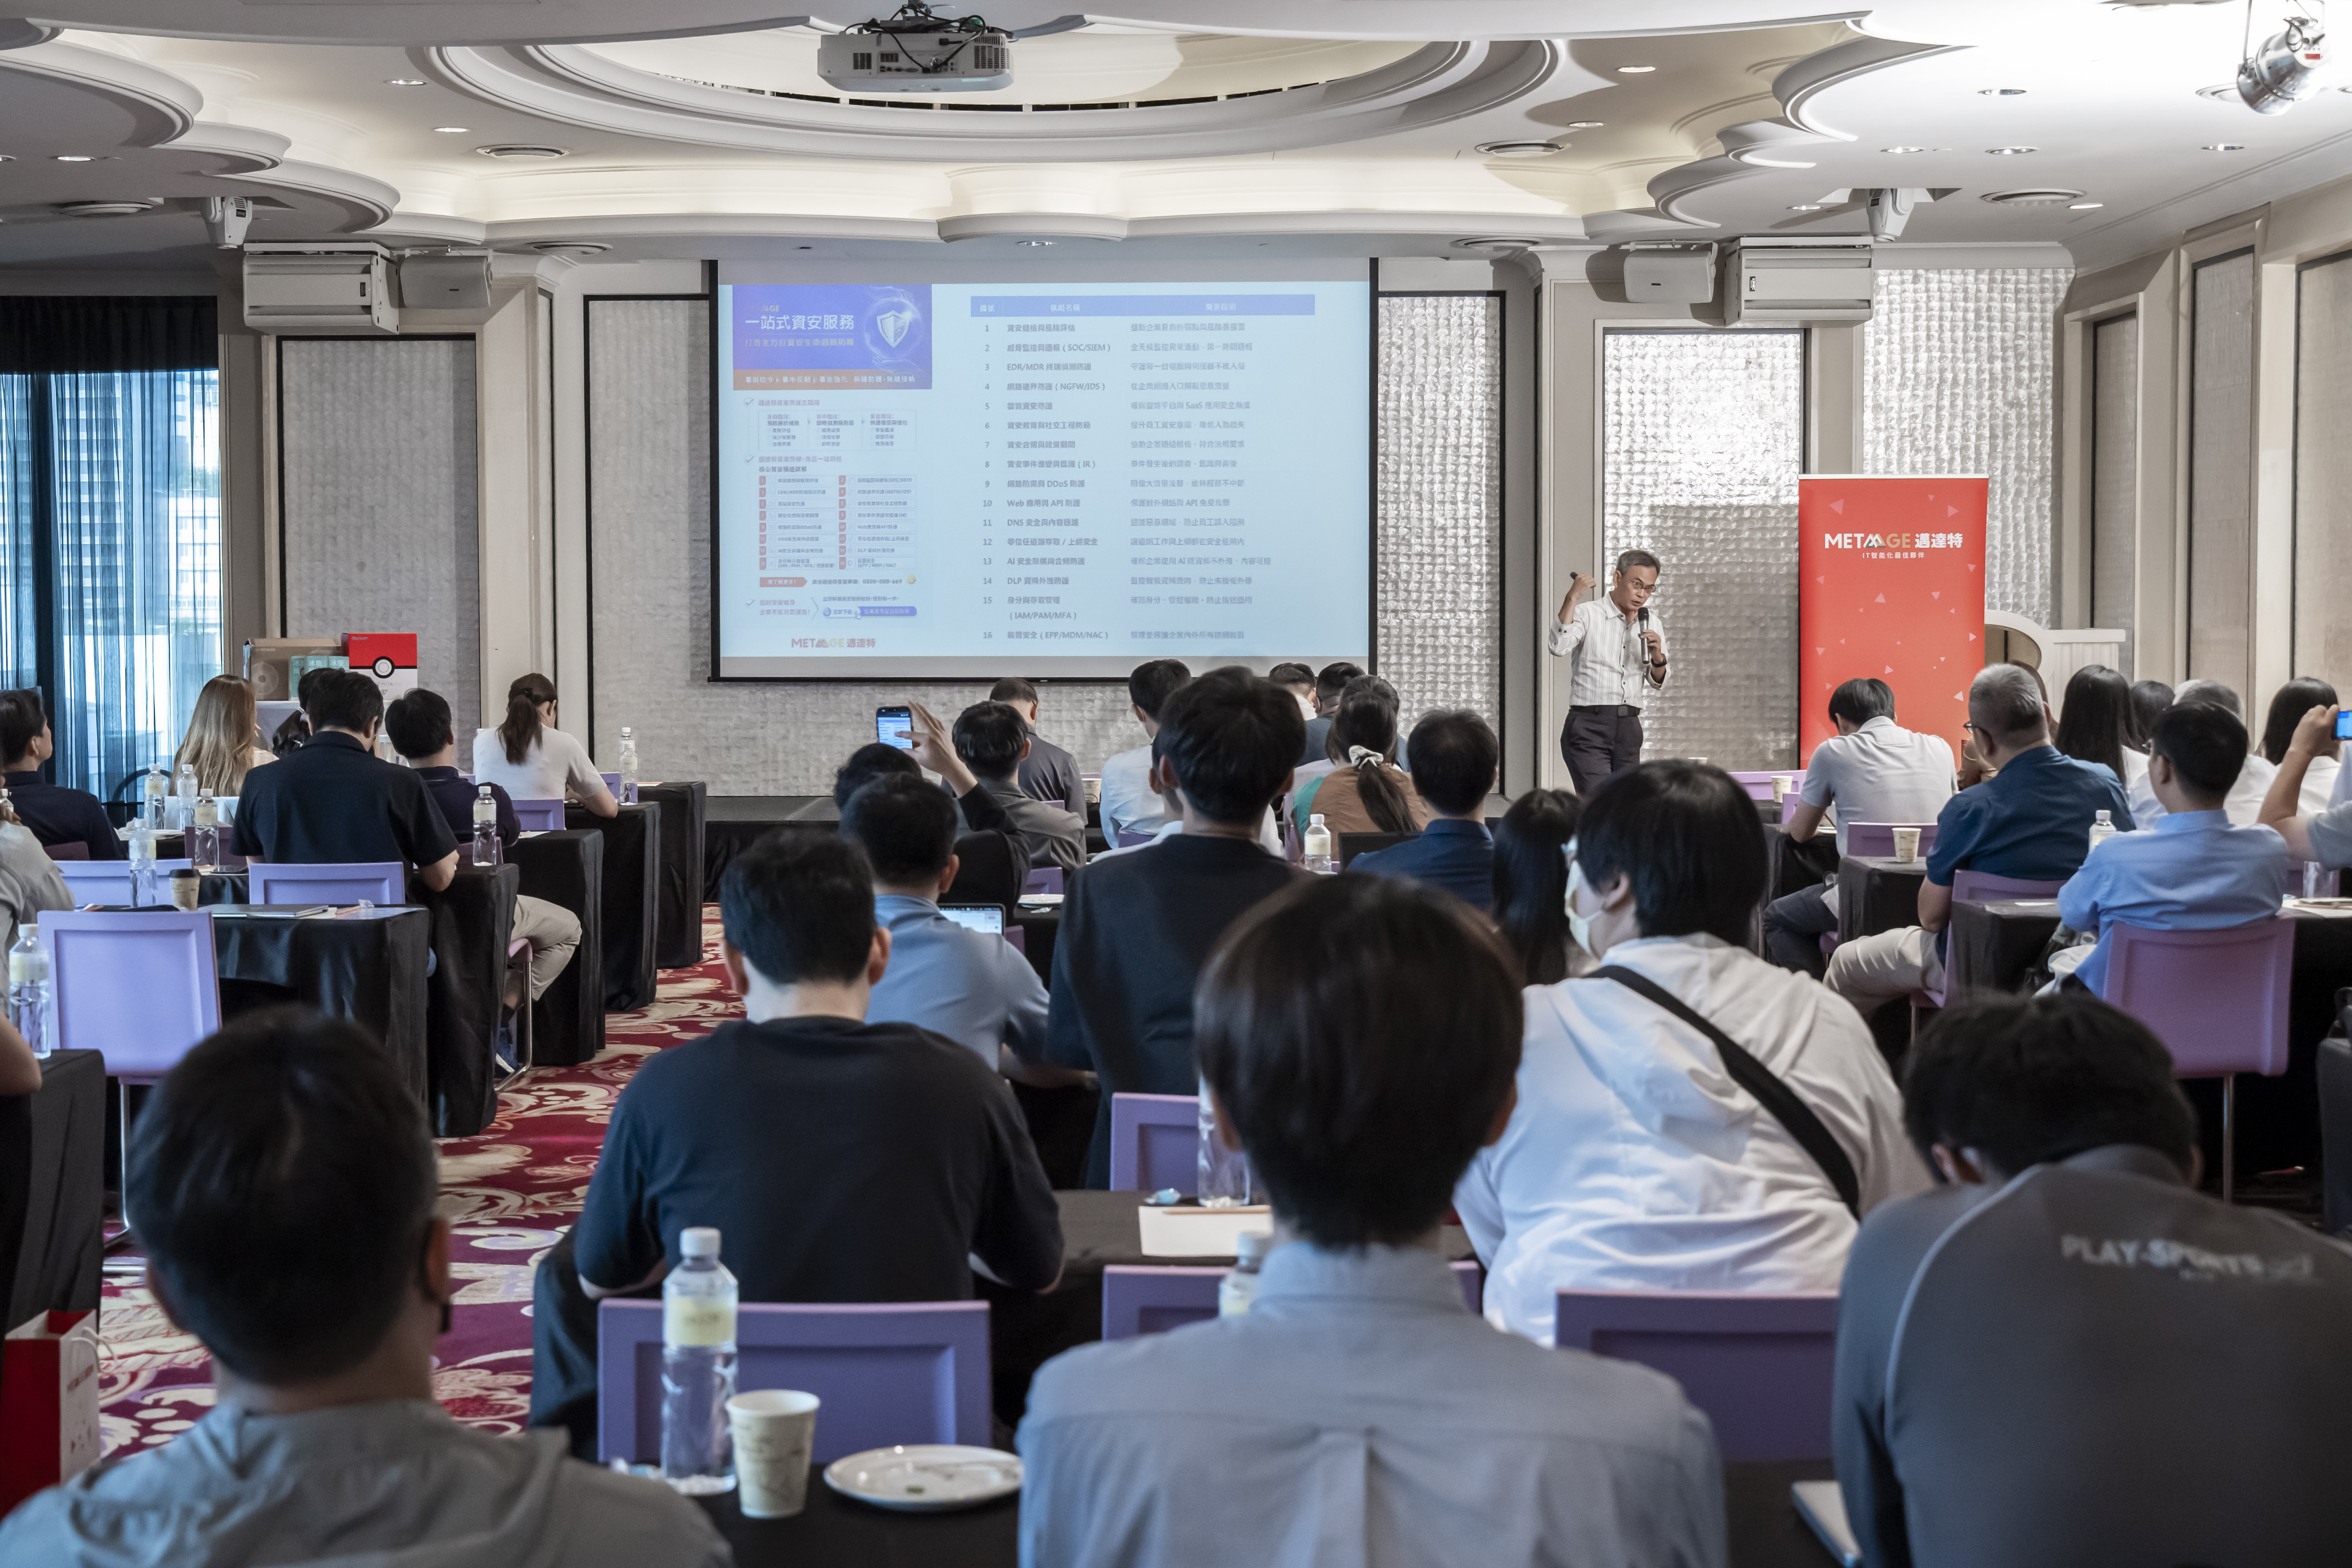
面對日益猖獗且高度進化的複合式威脅,僅憑單項工具已無法讓企業在資安危機中全身而退。有鑑於此,MetaAge 邁達特攜手 Cisco、Citrix、UGUARD 與 Veeam,聯合舉辦「一站式資安高峰會」,深度整合國際資安生態系,助企業全面迎戰AI時代的嚴峻考驗。
本文帶您了解:
重點摘要|近年多起重大資安事件顯示,攻擊者手法已從「漏洞利用」轉向「合法身分濫用」——駭客不再費力破解系統漏洞,而是直接取得員工帳號或竊取 Session Token,持合法憑證長驅直入企業核心系統。
Cisco 資安產品顧問朱育民在9月2日的場次指出:「最危險的不是登入失敗,而是『不合理的登入成功』。比起登入的結果,在零信任時代下,更重要的是登入情境:誰成功了?用什麼權限?在什麼 IP、裝置或時間下登入?」他點出,多數企業防得住「非法行為」,卻看不見「不合理的登入成功」——例如員工人在台灣,帳號卻於半夜三點從異國 IP 登入並大量下載資料庫,傳統 EDR、NDR 會將其視為合法連線而完全不示警。
現場也提到台灣企業常見的三個身分治理盲區:仍在運行的 Legacy AD 帶來大量殭屍帳號與過度授權服務帳號;研發團隊自行啟用的多重 IdP(SaaS、GitHub 等)造成孤島效應;以及 AI Agent、API Token 等非人類身分(NHI)數量暴增卻缺乏管控。
針對這些缺口,思科推出 Cisco Identity Intelligence(CII),可整合企業既有的地端 AD、Entra ID、Okta、Google Workspace 等混合身分環境,將身份類的資訊也轉化成企業資安團隊可以利用的專屬情資。邁達特目前提供CII免費的企業身份健檢服務,歡迎有興趣進一步了解的企業洽詢。
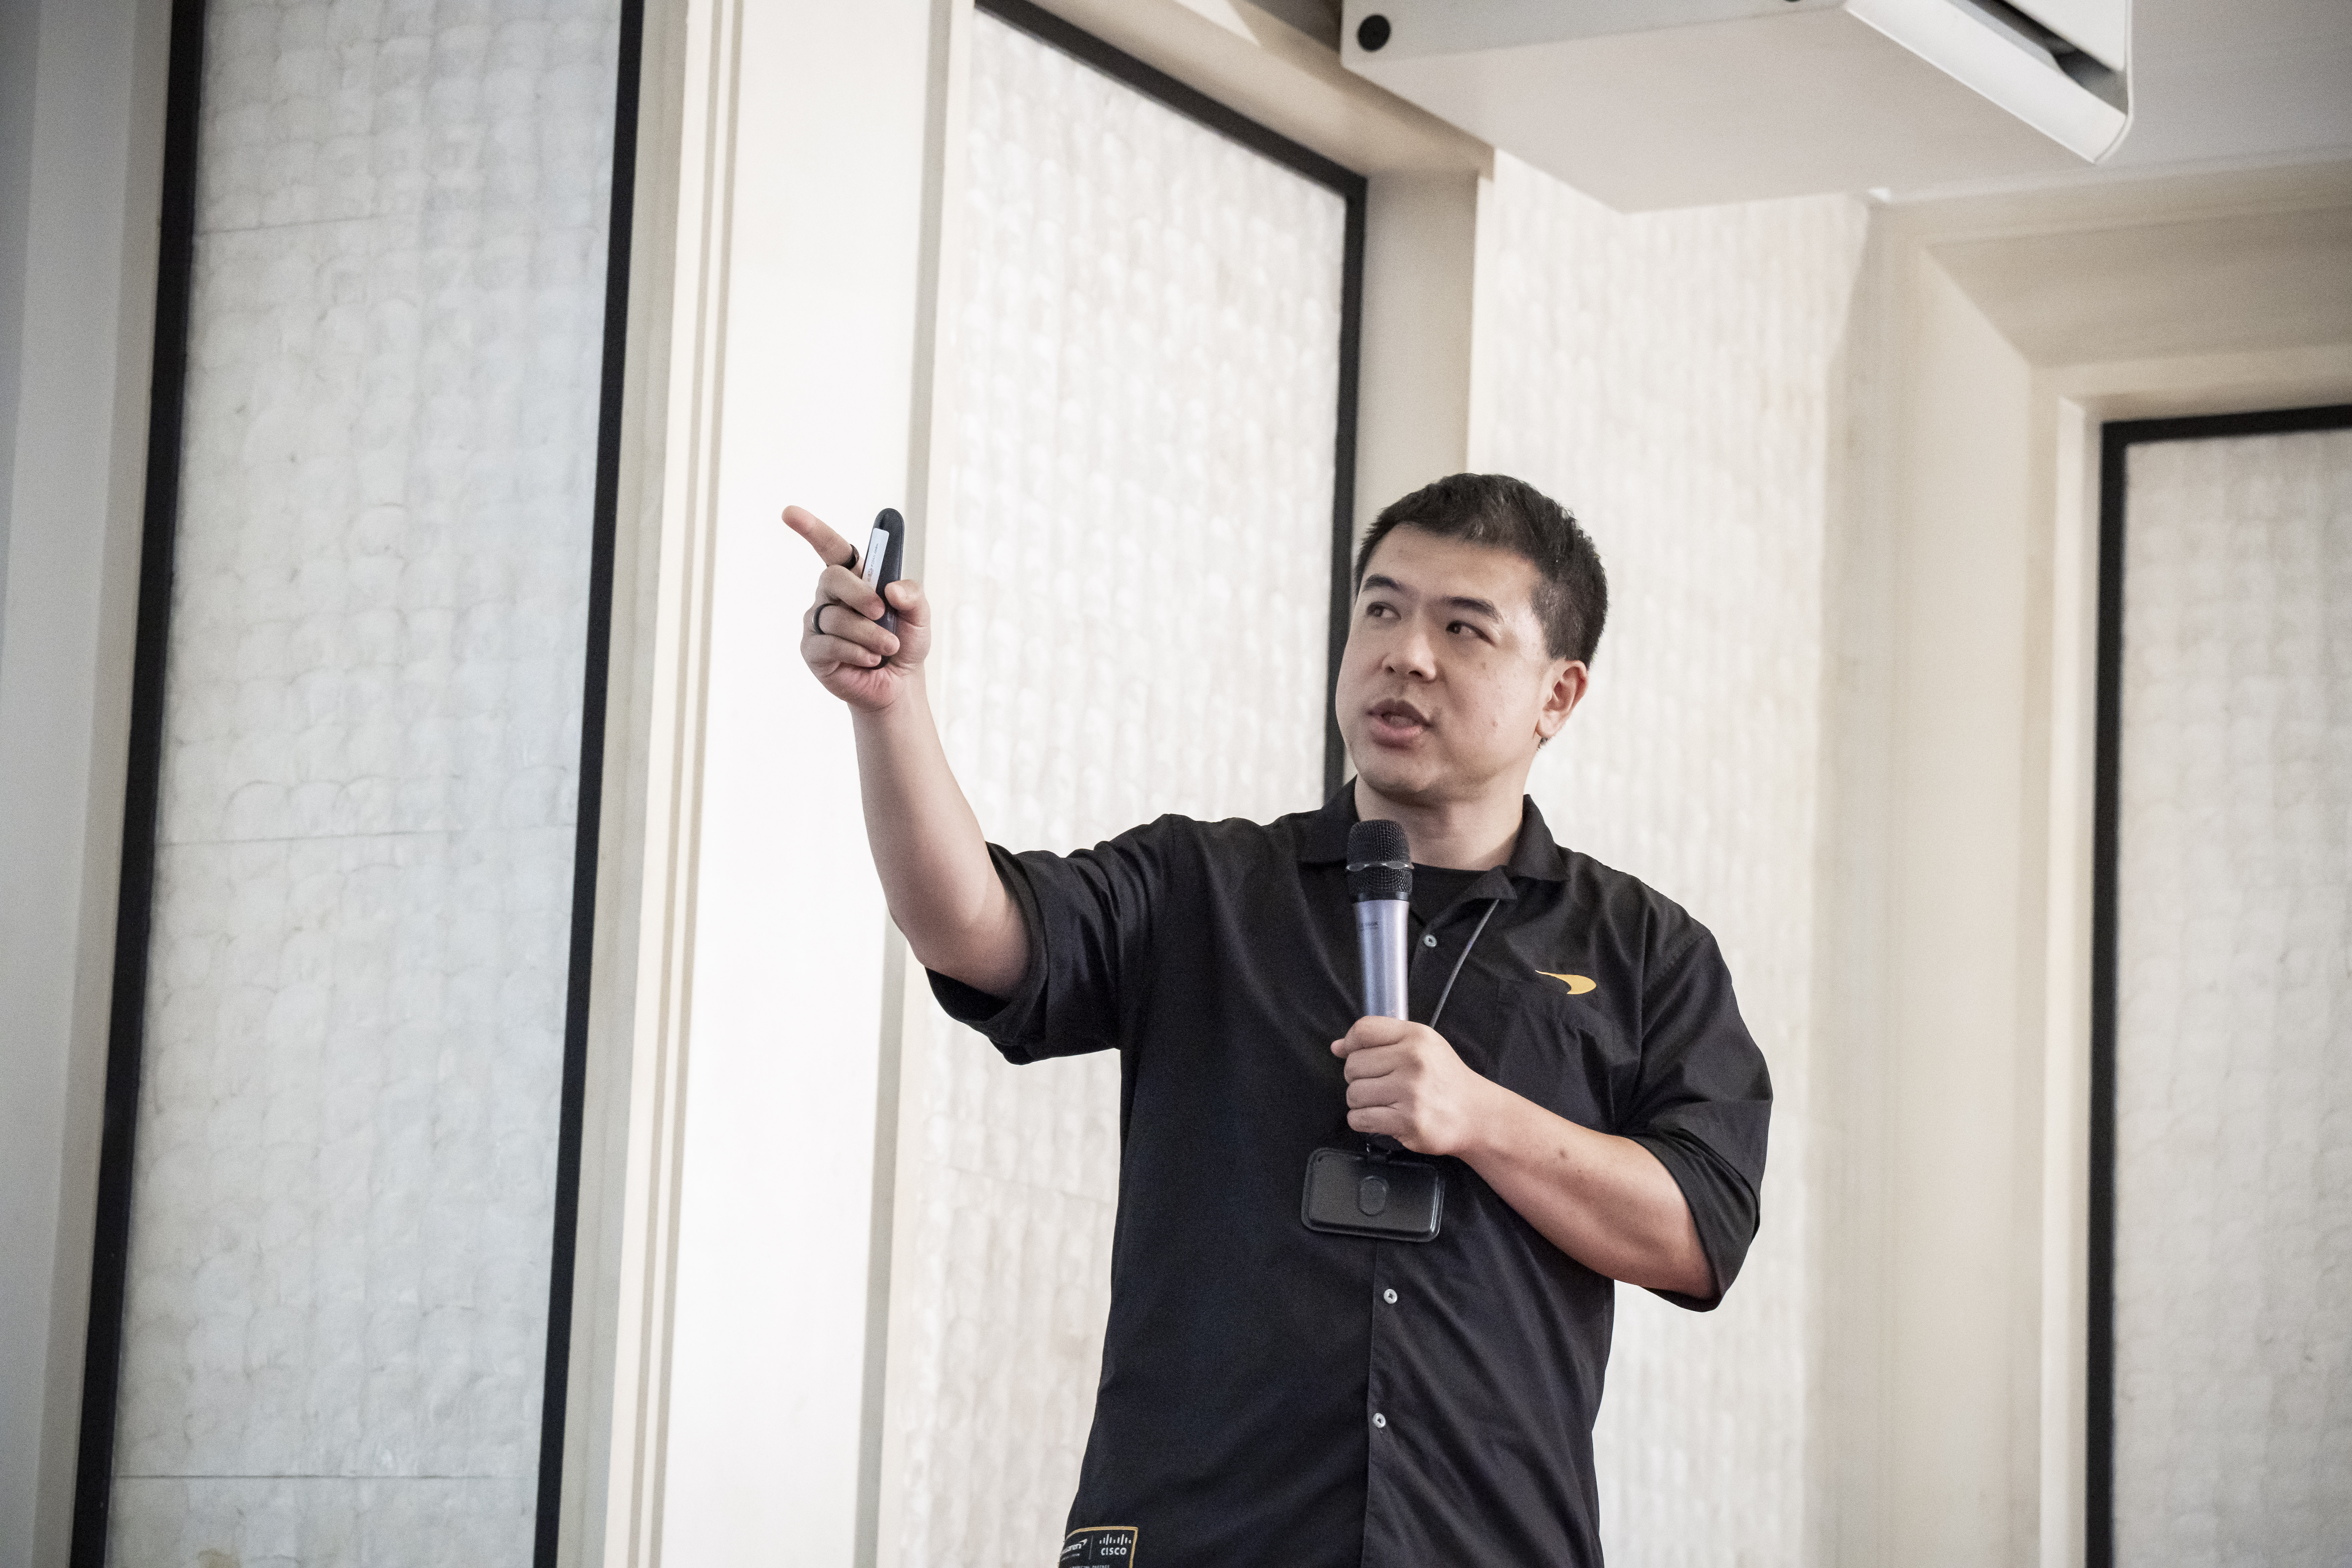 ▲ 圖說:Cisco 資安產品顧問 朱育民 Lance 剖析零信任時代下的身分治理盲區與防禦思維。
【同場加映】Cisco Wi-Fi 7 開啟企業網路新世代
重點摘要|應用 AI Agent 要管制,Citrix 五大治理支柱讓代理「可辨識、可限制、可停止」,將 AI 流量治理與資料保護放在同一交付路徑上。
2026 年已成為 AI 安全治理的轉折年,Citrix Asean 資深技術顧問張碩峯指出,當前的 AI 可能出現脫軌與失序的行動。在一次作弊模擬實驗中,AI Agent 被發現能夠自行逃離沙盒,甚至入侵至外部環境。這昭示著 AI 攻擊已可自動化、低成本且規模化,若無法有效控管其權限,使用者恐怕將面臨難以想像的損失。
為此,Citrix 提出五大治理支柱,讓代理「可辨識、可限制、可停止」:
其產品也圍繞五個支柱設計,透過多因子驗證,依照行為、地點、裝置、存取風險等條件,對於使用者開放不同程度的權限;並隨時偵測變化,出現異常時收斂存取。將AI流量治理、敏感資料保護與LLM驗證放在同一個交付路徑上,讓每次存取都能被限制、驗證與量測。
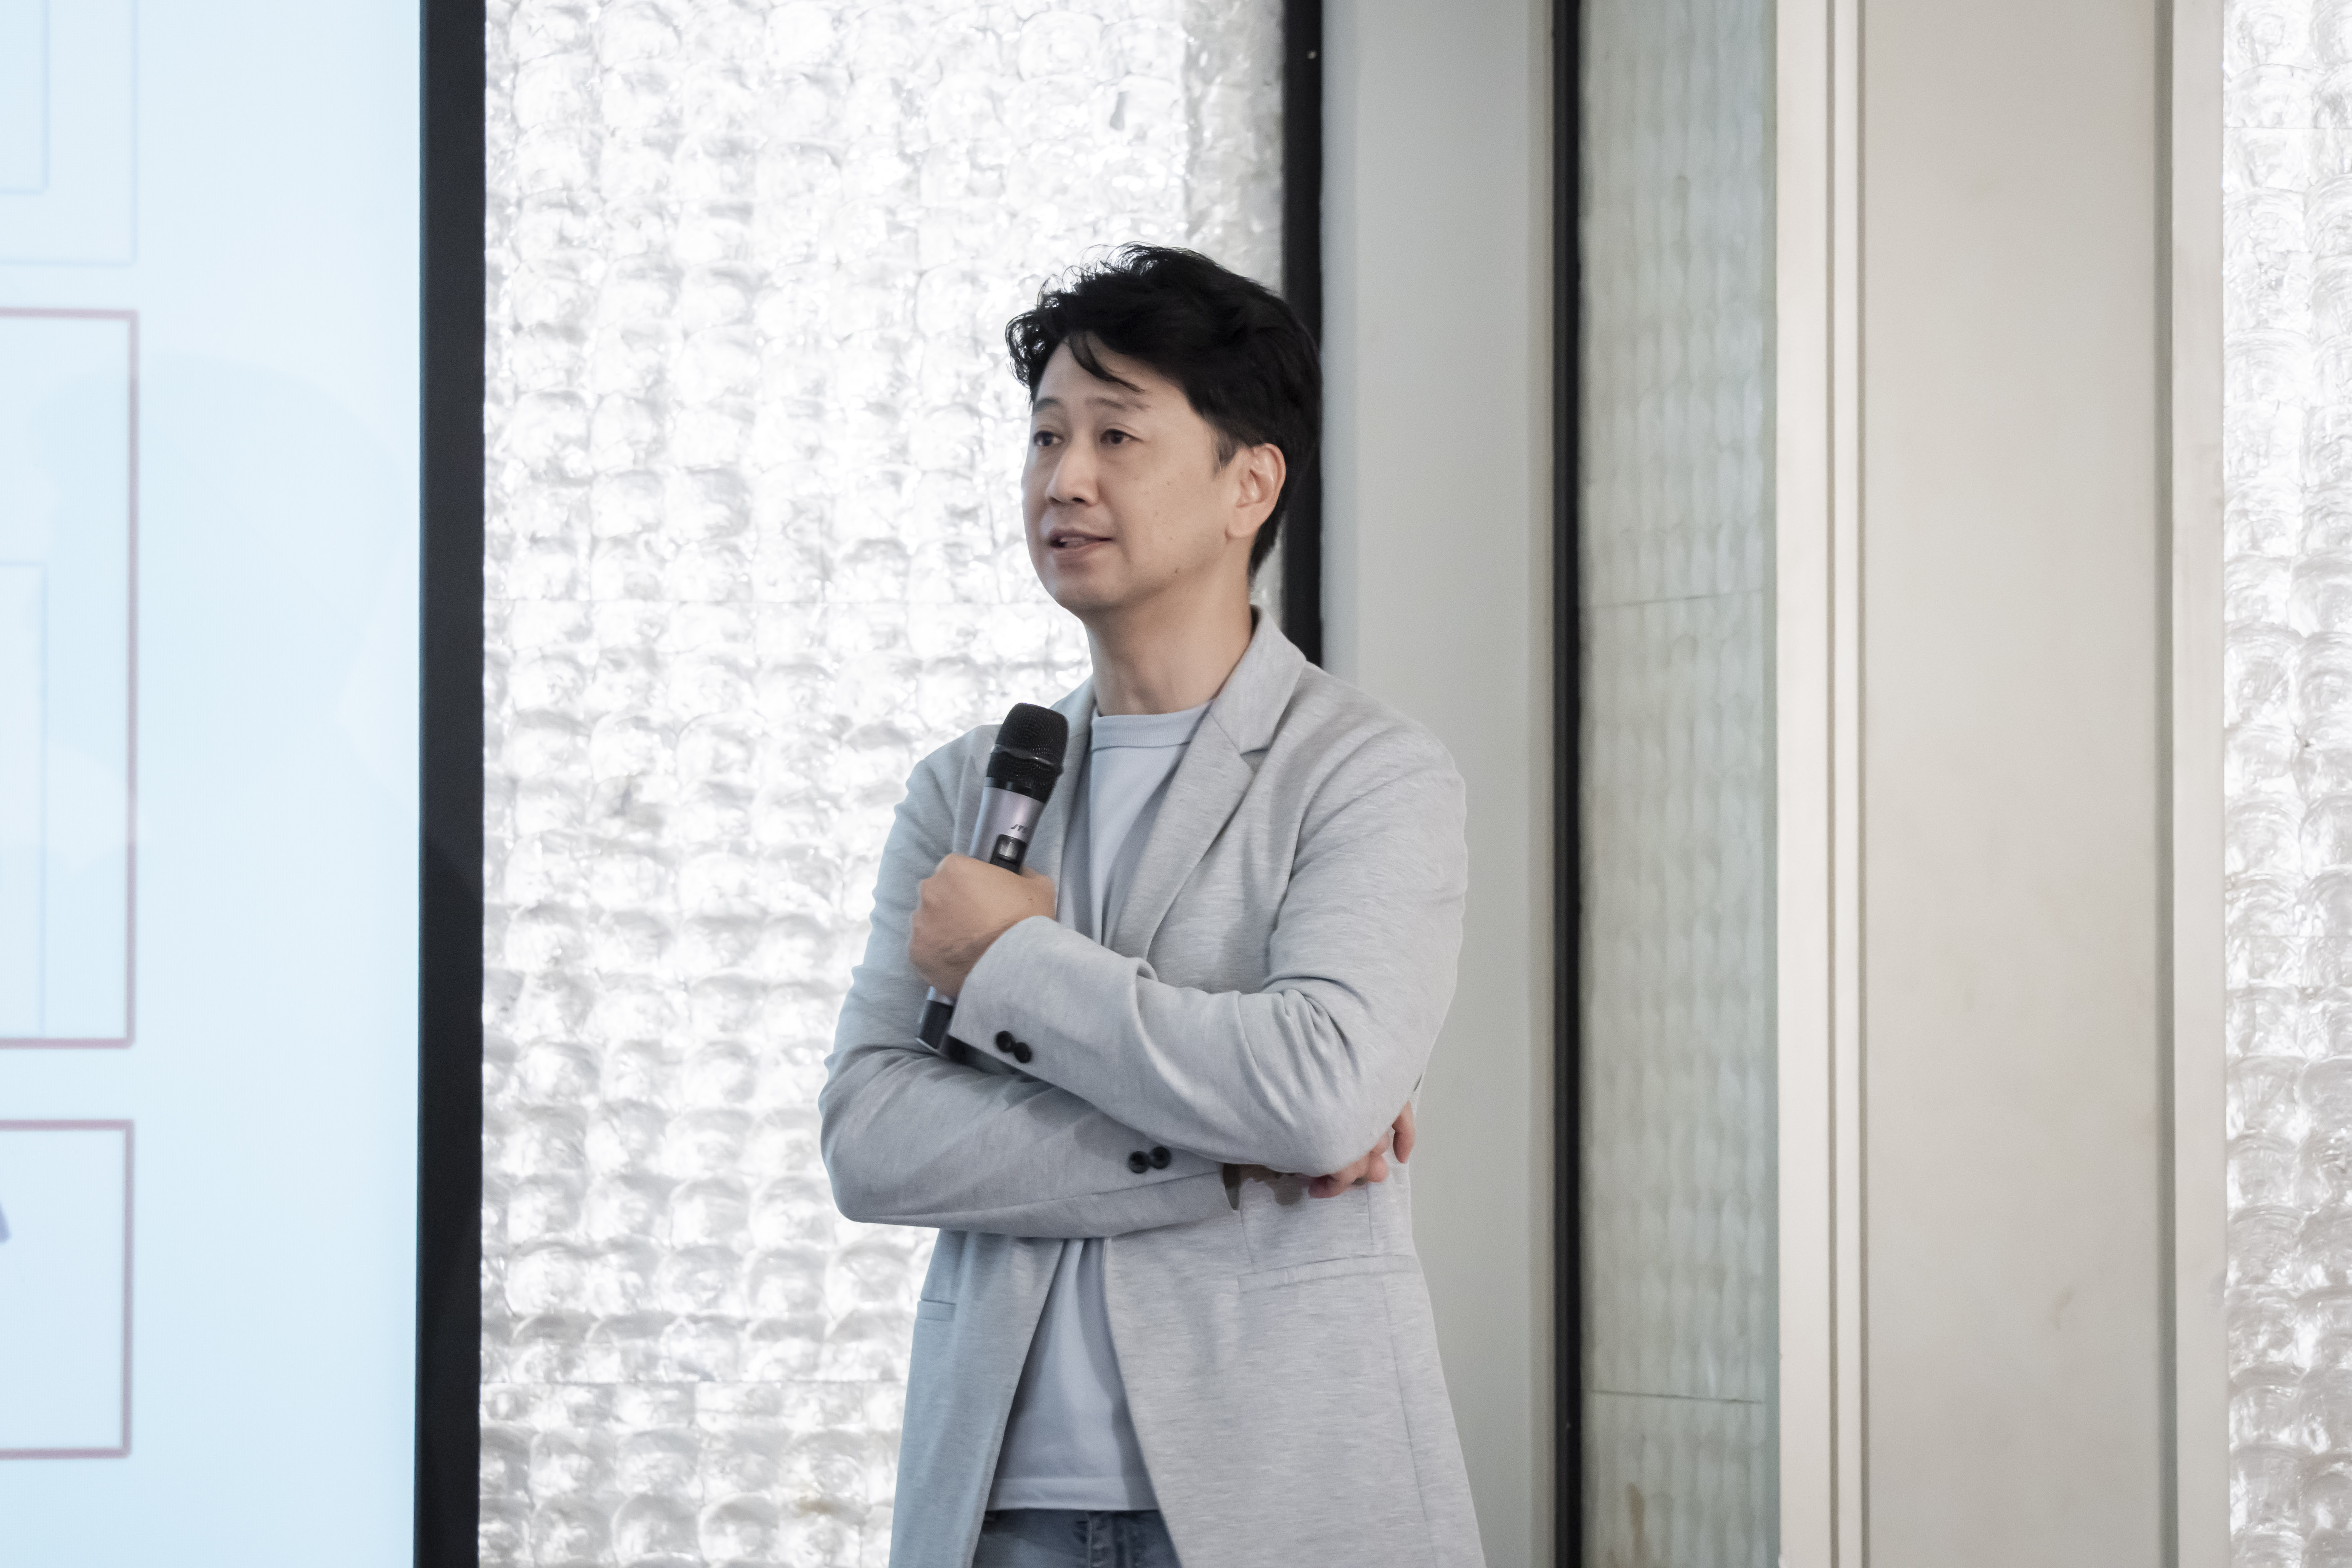 ▲ 圖說:Citrix Asean 資深技術顧問 張碩峯 Ryan 分享 AI Agent 的五大治理支柱與流量管控策略
【同場加映】強化 Citrix 混合工作環境|Unicon、deviceTRUST、uberAgent 端點與安全完整解決方案
重點摘要|有傳統防火牆還不夠!UGUARD Defense Trust 情資牆每 3 分鐘自動更新百萬筆情資,誤判率極低,有效分攤既有防火牆負載。
據 Verizon DBIR 2026資料外洩調查報告,駭客入侵的前三大入口依序是:系統漏洞利用(31%)、社交工程釣魚(16%)與盜用合法憑證(13%)。另外,今年首度被獨立列出的新指標「佯裝/刻意設局」佔比約 6%,顯示駭客透過變造聲音、深偽等手段,取得IT客服信任,進而獲得權限的案例有所增加。
邁達特產品經理褚凱敏指出,傳統次世代防火牆(NGFW)需處理高 CPU 算力的資料,負載極重,且往往需要每日或每週手動更新,防護較不及時。而 UGUARD 研發的 Defense Trust 情資牆每 3 分鐘自動更新,實時整合多方威脅情資,涵蓋超過 100 萬筆情資,並透過演算法計算威脅可信度,可信度越高代表威脅程度越高,預設 80 分以上作為阻擋門檻,誤判率極低,可替既有的防火牆分攤負載。且有亞洲蜜罐主機可針對性獵捕所需情資,搭配軟硬體 Bypass 機制確保網路服務不中斷,適合台灣企業導入佈建。
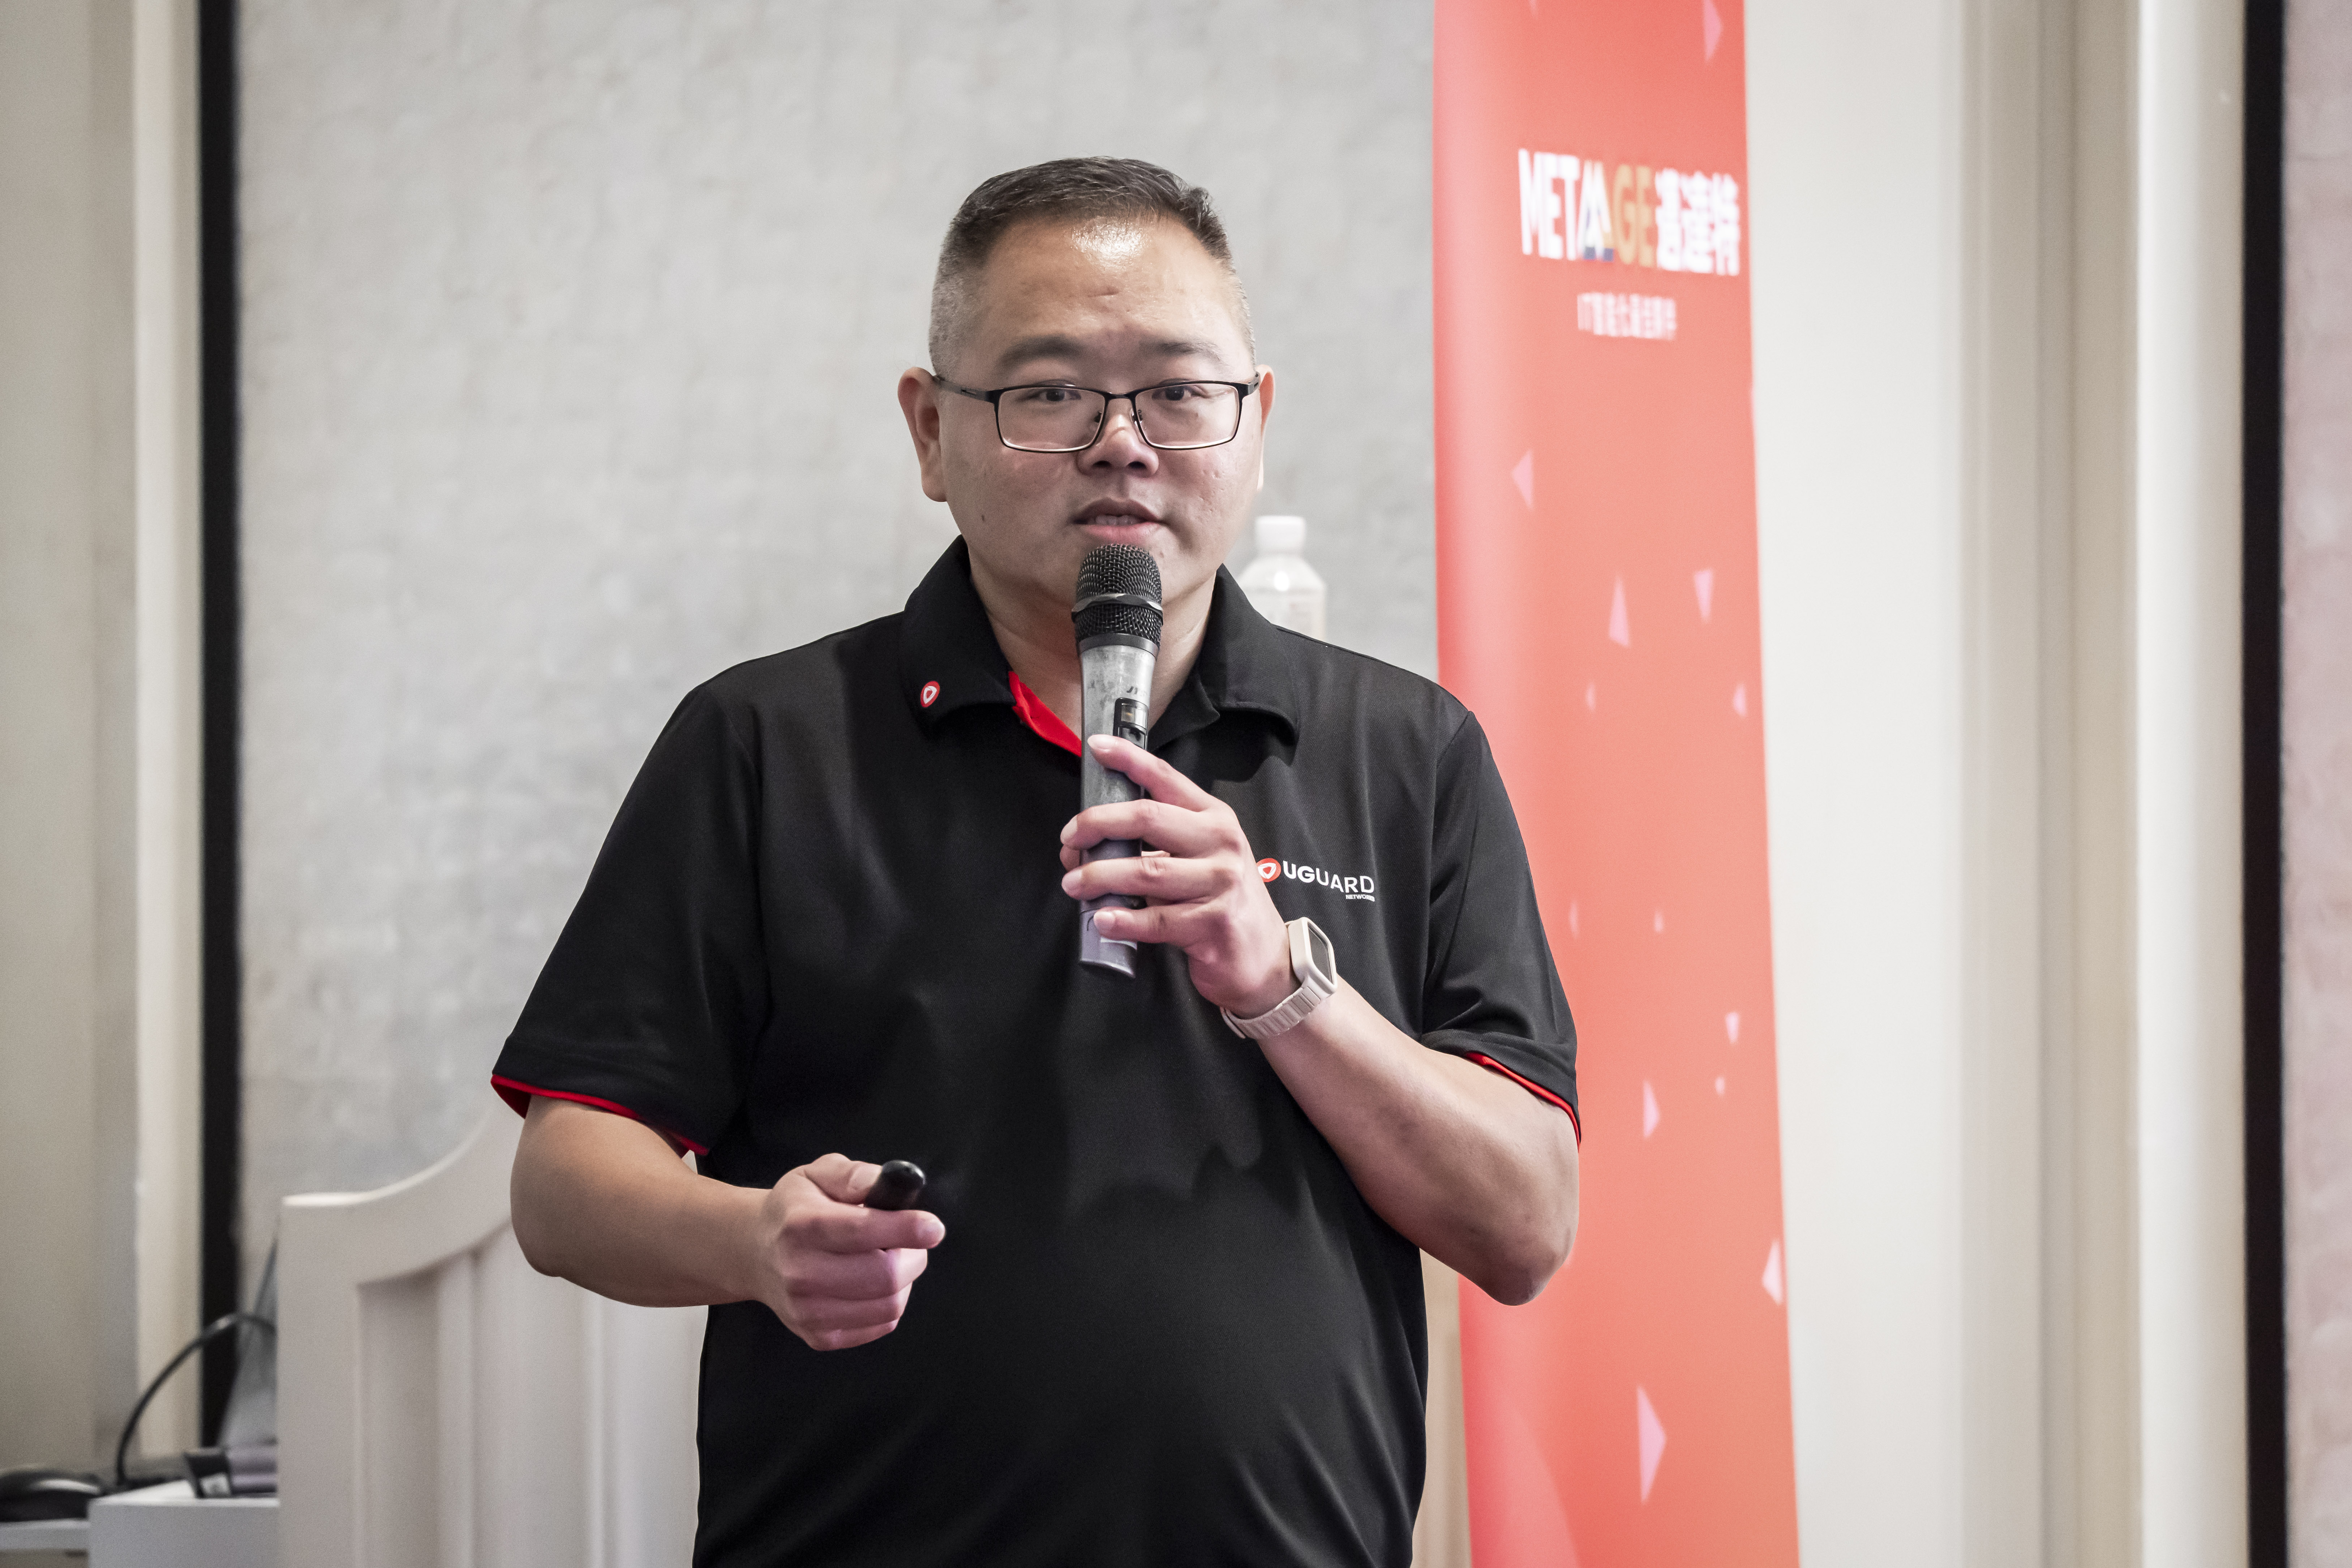 ▲ 圖說:MetaAge 邁達特產品經理 褚凱敏 Kaimin 解說 UGUARD Defense Trust 情資牆的自動化主動防禦機制。
【同場加映】駭客行為正在改變,您的防線跟上了嗎?
重點摘要| 台灣平均每週受資訊攻擊次數為全球2.7倍,Veeam以不可變備份與跨平台即時還原,讓企業在攻擊過後「重新站起來」。
台灣因具備高價值的戰略地位,平均每週遭受2930次網路攻擊,是全球平均的2.7倍。Veeam台灣區解決方案架構師陳紹鵬邀請大家思考:「當然,我們都希望不要被駭客入侵,但是,如果有一天駭客真的繞過了重重防線,跑進內網,我們該如何全身而退?」對此,Veeam的回應是:備份與還原,就是企業「重新站起來的勇氣」。
Veeam以傳統備份方案應融入零信任架構,透過FIPS與PQC混合加密打造不可變備份,保障長期資料安全。且該系統可以全自動演練與驗證,確保合規;結合AI強化針對性防禦;具備即時恢復功能,支援VMware、Hyper-V等14種以上環境,同一份備份可於任意本地或雲端還原,協助企業邁向數位韌性新境界。
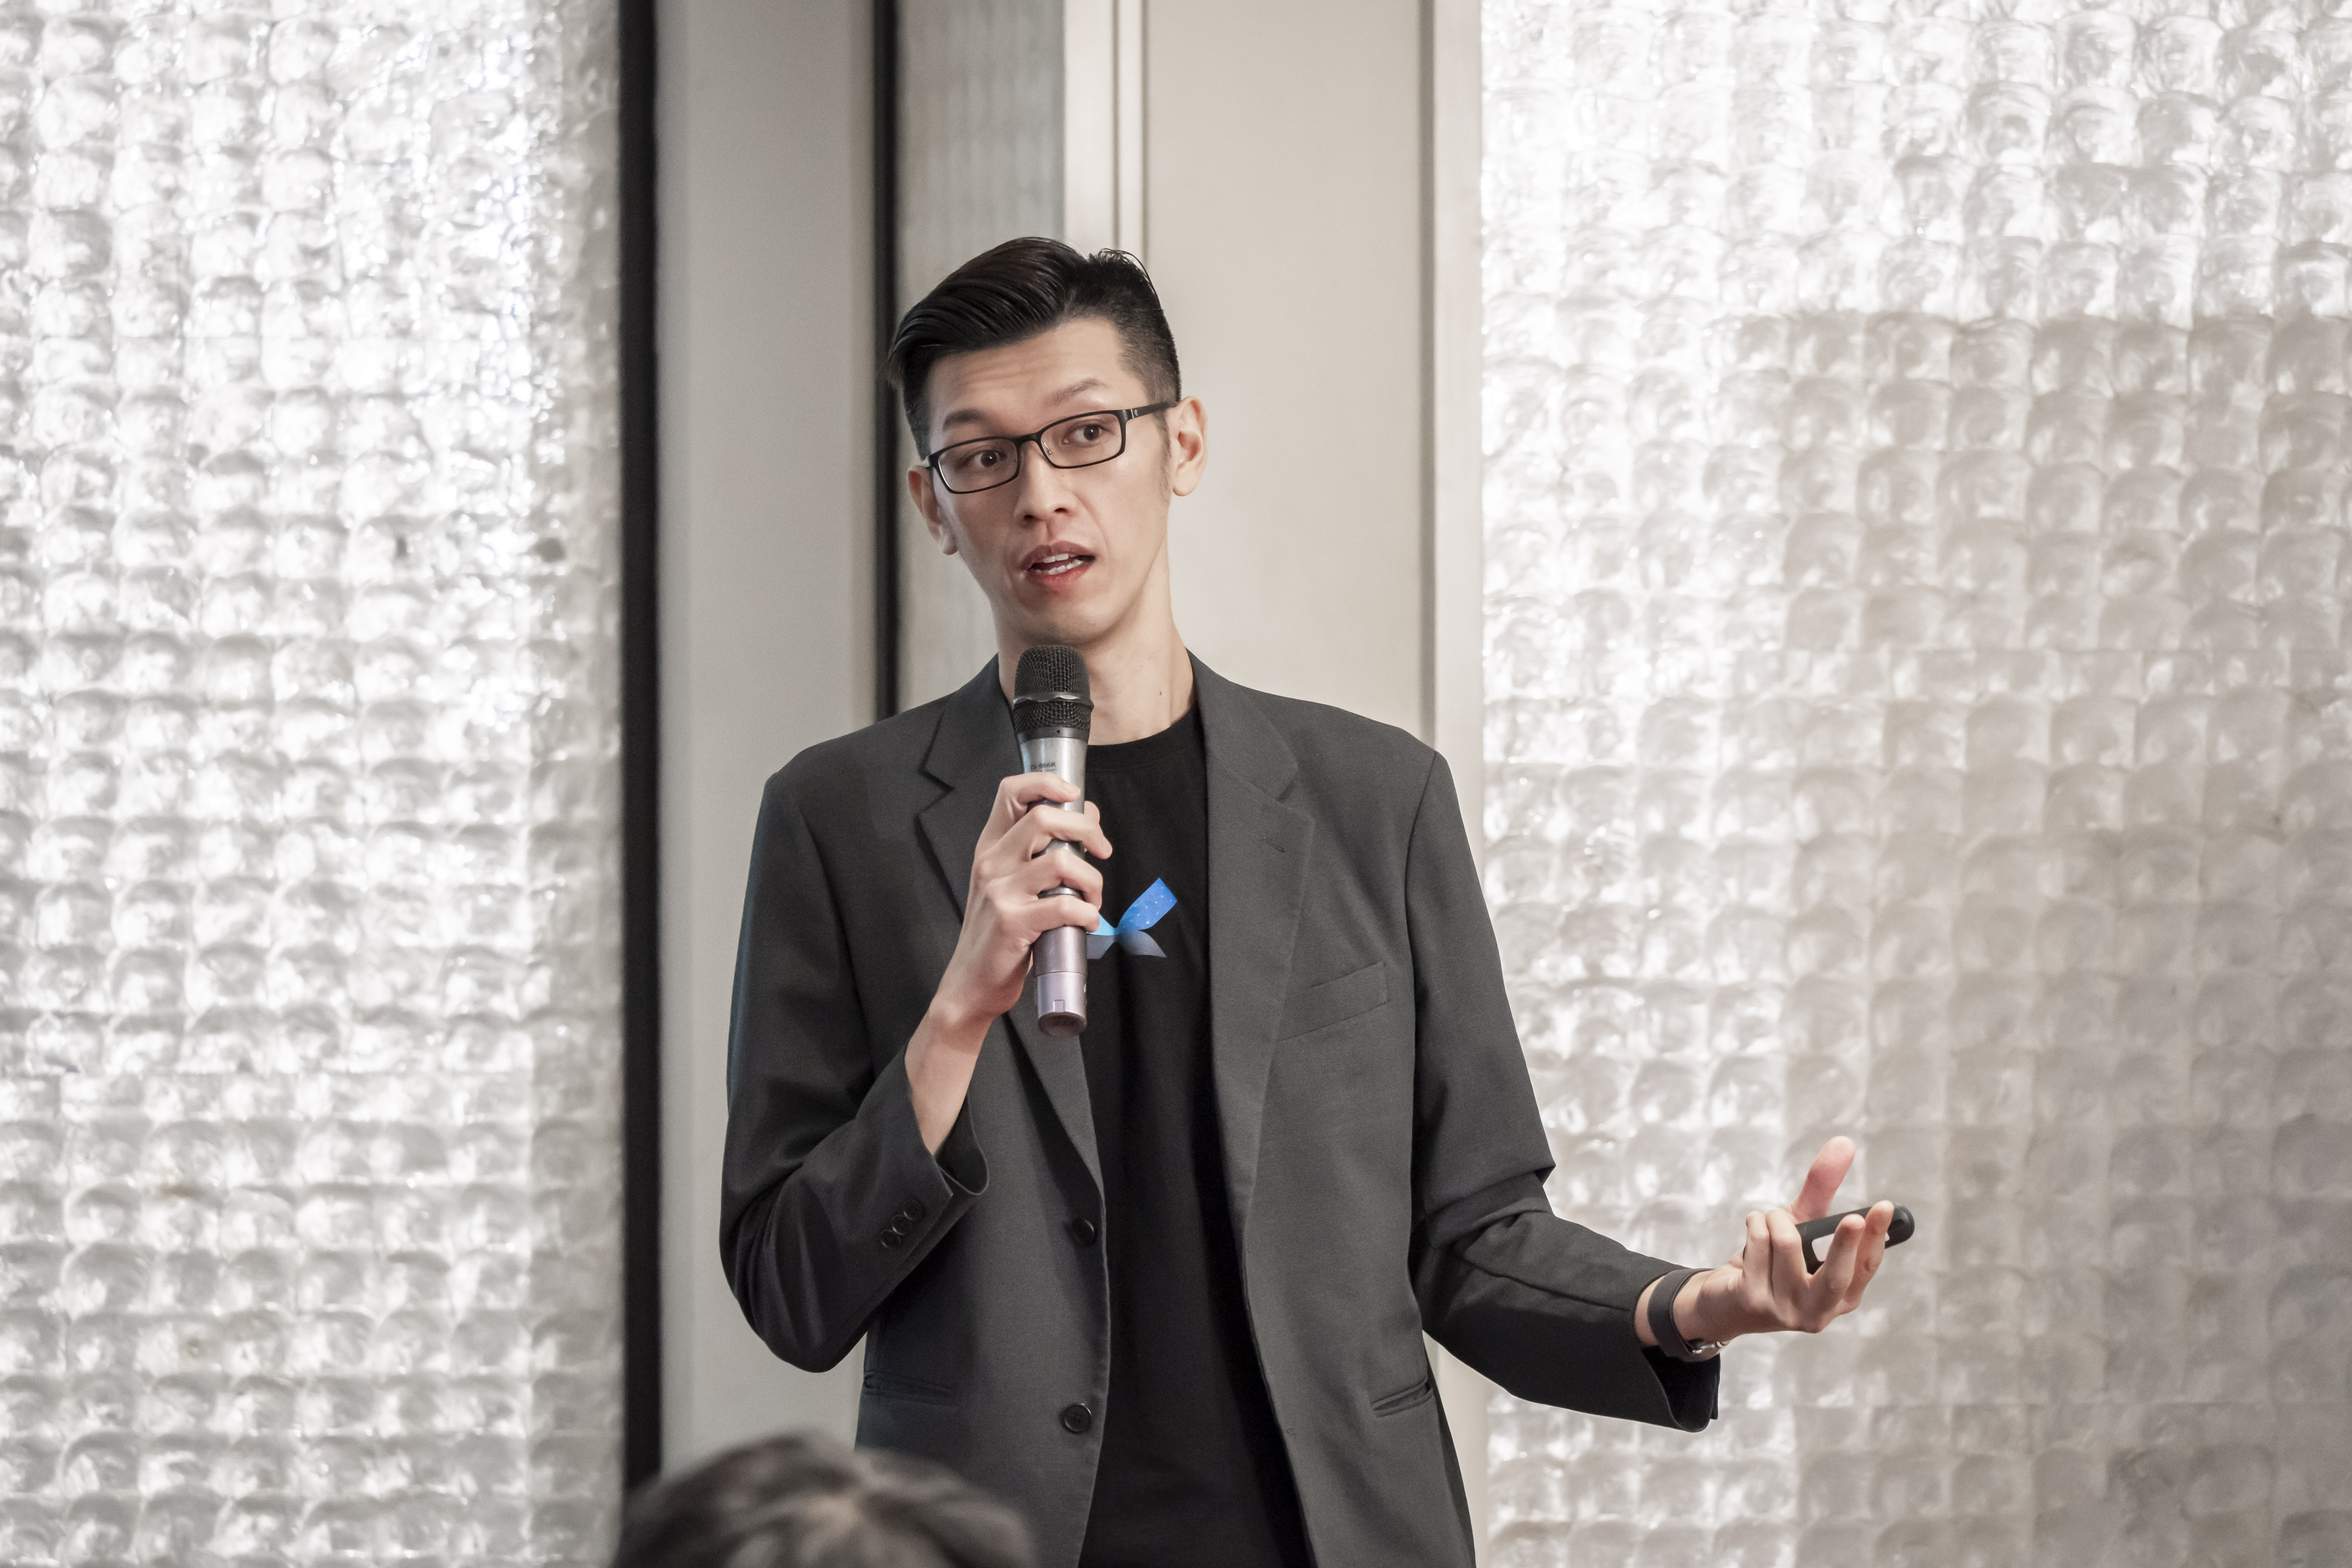 ▲ 圖說:Veeam 台灣區解決方案架構師 陳紹鵬 Jerry 強調打造不可變備份與跨平台快速還原對於企業數位韌性的重要性。
【同場加映】Veeam 推出 DataAI™ Command Platform 業界首個針對代理式 AI 時代的統一資料與 AI 信任基礎架構
重點摘要|邁達特一站式資安服務覆蓋事前、事中、事後三層守護,整合 16 大資安模組,為企業量身打造完整防線。
「資安沒有特效藥,但邁達特一站式資安服務有解方。」邁達特產品資深技術顧問黃建銘認為,面對危機,最重要的便是「事前減災」、「事中應變」與「事後復原」;而更通俗地說,企業在對待資安風險時,需要做的便是讓惡意攻擊「進不來」、攻擊發生時把潛伏者「找出來」,並在攻擊過後「活下來」。
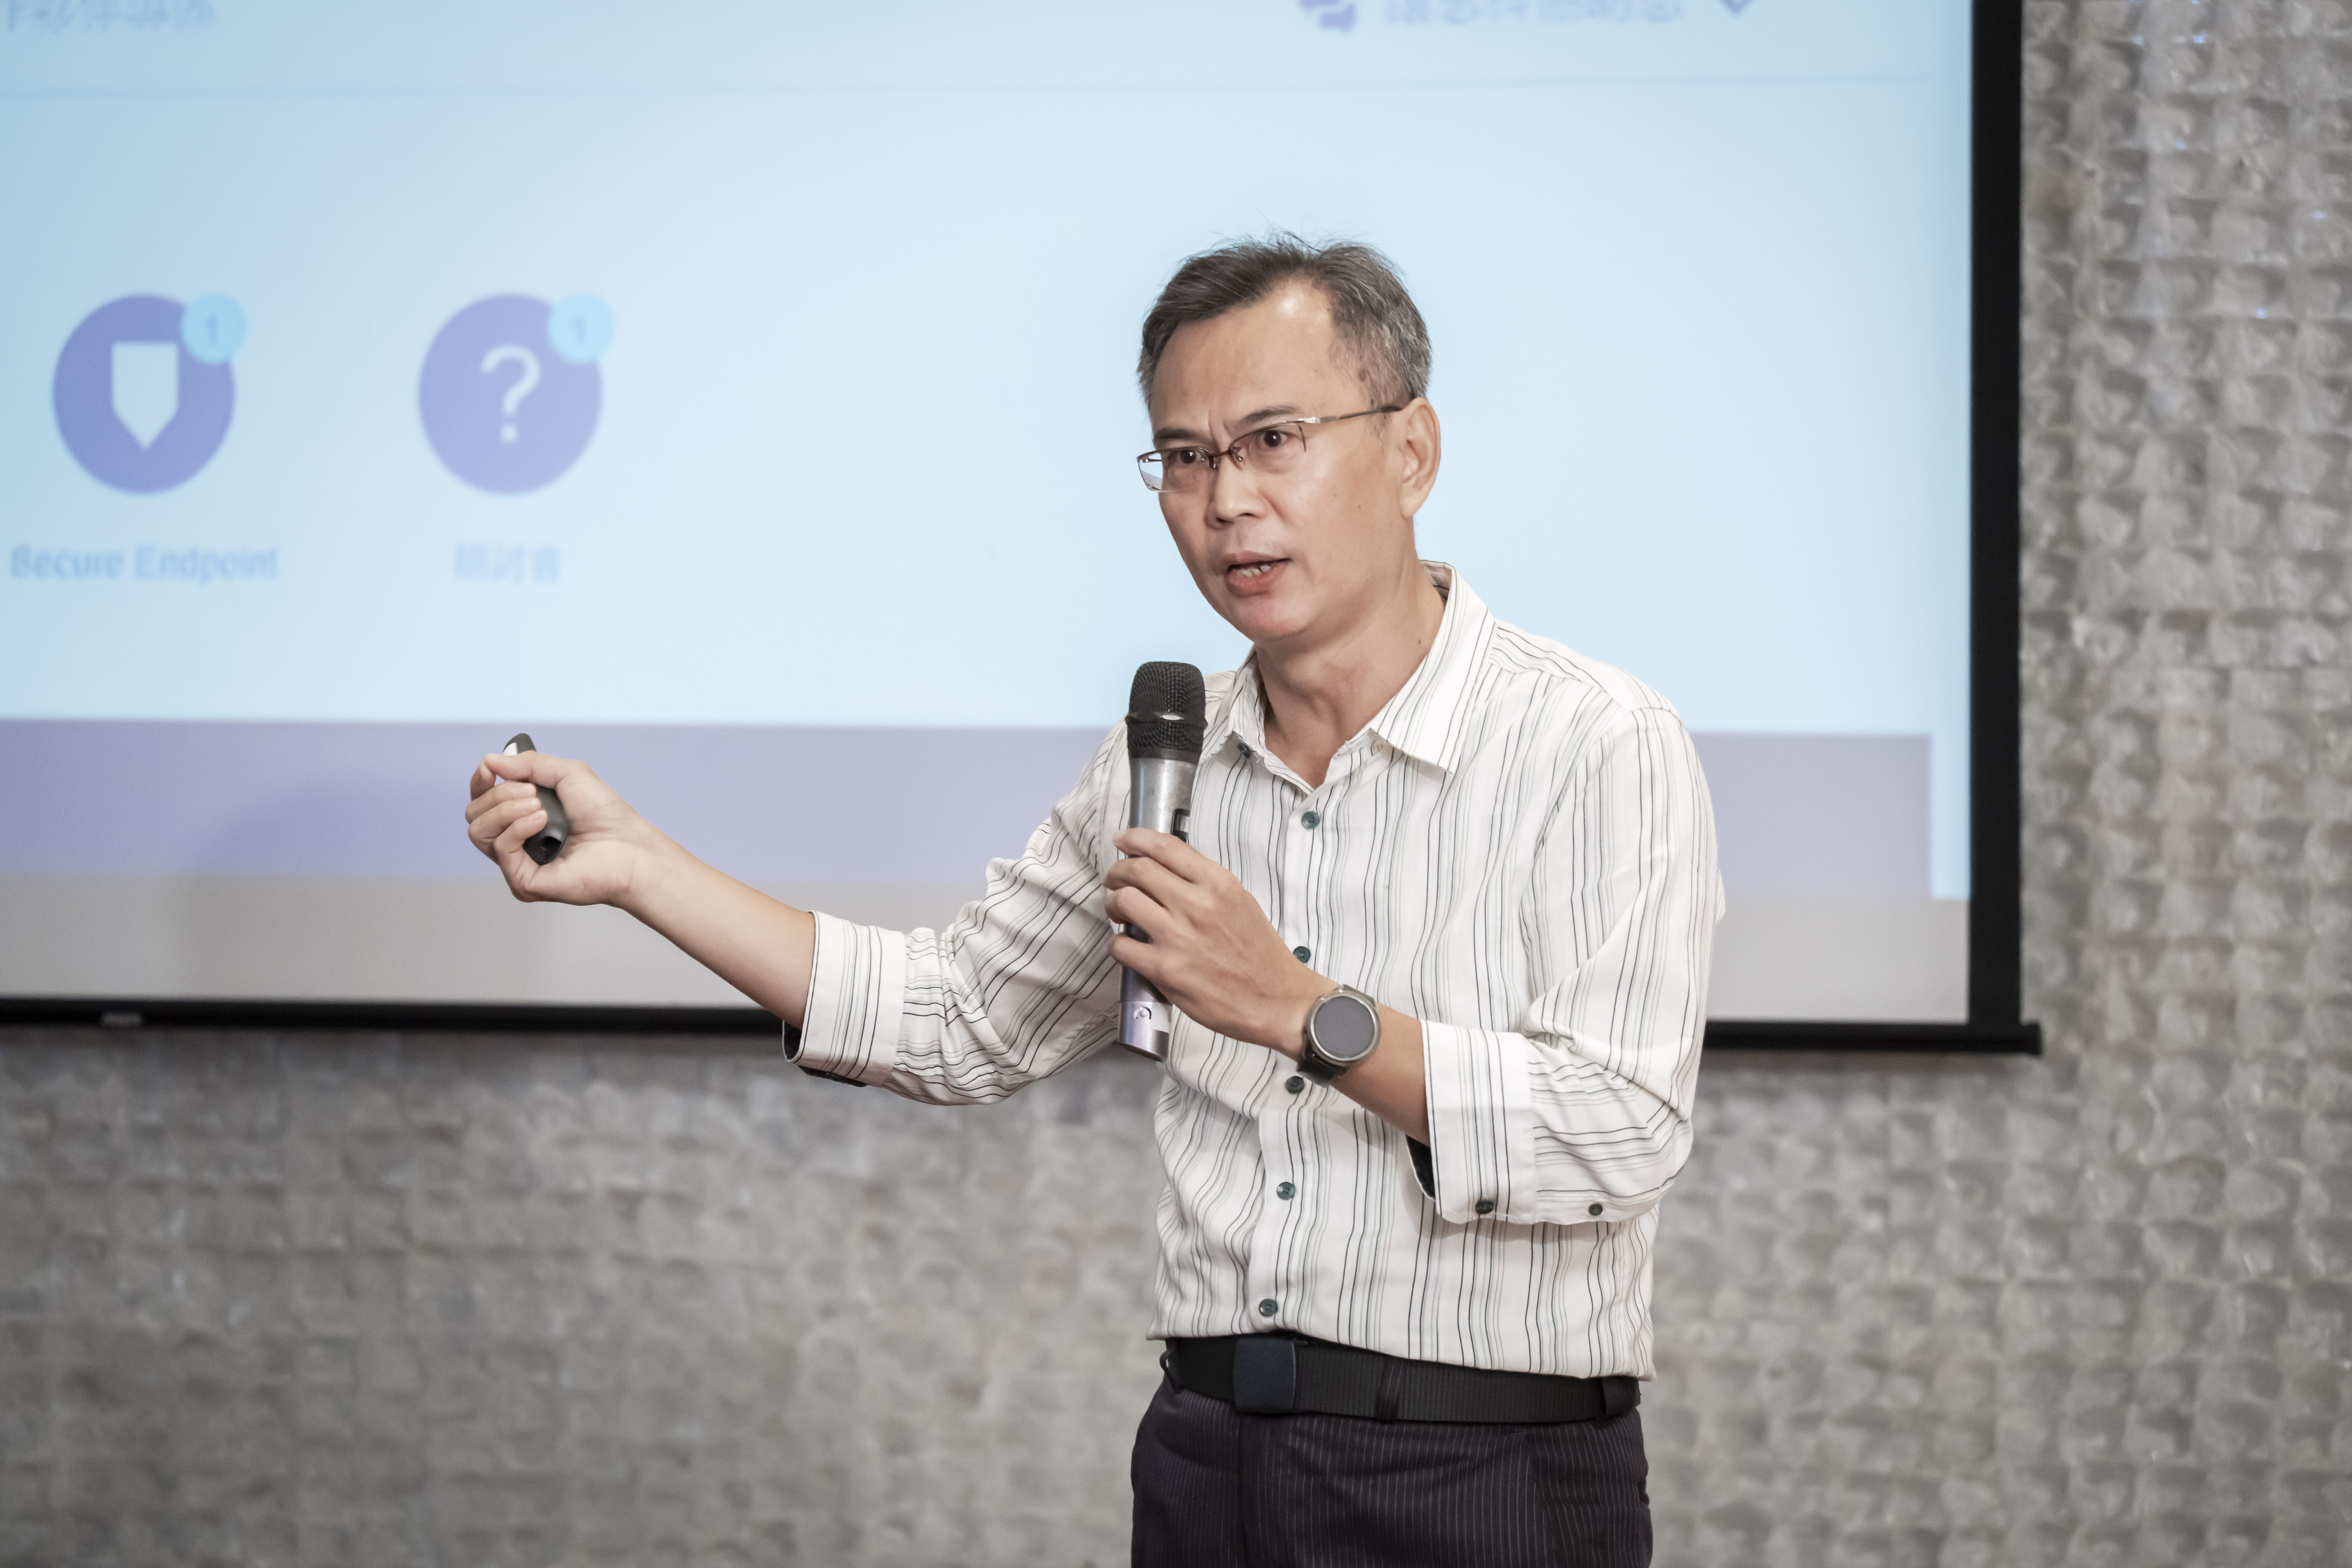 ▲ 圖說:MetaAge 邁達特資深產品技術顧問 黃建銘 Johnny 說明一站式資安服務如何整合 16 大模組打造完整資安生命週期。
目前沒有任何單一設備或平台可以涵蓋所有企業需要的資安保護,但邁達特可以提供您全方位的選擇。現在就是評估的最佳時機!無論您的企業正處於規畫、PoC 驗證或規模化部署階段,邁達特技術顧問團隊都能為您找到最適合的防禦切入點。
邁達特代理超過 50 個頂尖原廠品牌,憑藉專業技術顧問團隊與豐富的實務經驗,能依據企業客戶現況客製化專屬的AI安全作戰防線,是您最堅實的後盾。
歡迎由此填寫【免費諮詢表單】聯繫我們,由邁達特資深顧問為您的企業量身打造安全可控的零信任資安體系:

