 產品新訊
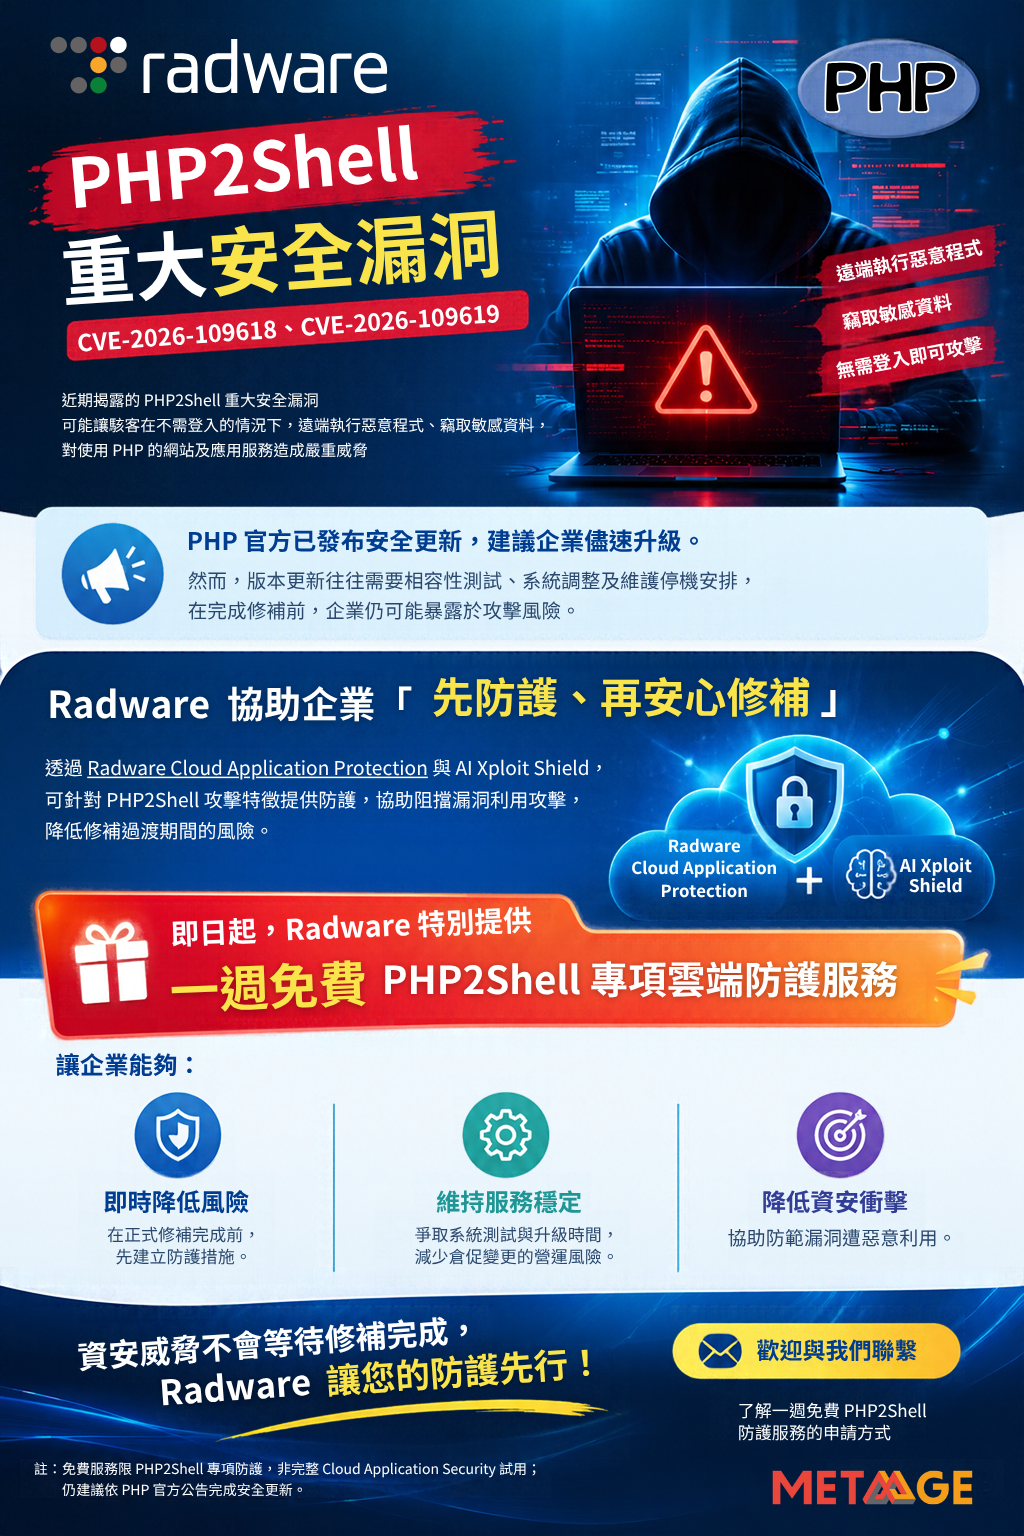
PHP2Shell 是影響 PHP 核心執行環境的重大安全漏洞,涉及 CVE-2026-109618 與 CVE-2026-109619。攻擊者可能在無須登入的情況下,利用漏洞執行遠端程式碼或讀取 PHP 程序記憶體中的敏感資料,對使用受影響 PHP 版本的網站與應用服務構成資安風險。
企業應優先盤點受影響的 PHP 環境並套用官方安全更新;若因系統相容性、測試或維護時程而無法立即完成修補,則應同步部署適當的應用程式防護機制,降低修補期間的暴露風險。
PHP2Shell 涉及 PHP 核心的記憶體安全問題,而非僅限特定網站程式、CMS 或外掛的漏洞。根據公開的漏洞資訊,成功利用可能導致:
遠端程式碼執行(RCE): 攻擊者可能在受影響的伺服器上執行未經授權的程式碼。
敏感資料外洩: PHP 程序記憶體中的憑證、權杖或其他敏感資訊可能遭到讀取。
網站與應用服務風險升高: 使用受影響 PHP 執行環境的服務可能面臨安全威脅。
相關漏洞編號:
CVE-2026-109618
CVE-2026-109619
PHP 官方已發布安全更新,但企業在升級前,通常仍需進行版本相容性驗證、應用程式測試、系統調整與維護時程安排。
若僅等待修補完成,卻未同步評估現有防護措施,企業可能在過渡期間持續暴露於攻擊風險。
建議採取雙軌防禦策略:
優先修補: 盤點 PHP 版本與受影響系統,依官方公告升級至適用的修補版本。
同步防護: 部署適當的 Web 應用程式防火牆(WAF)及漏洞攻擊防護機制,降低惡意請求利用漏洞的風險。
持續驗證: 確認修補與防護措施已生效,並持續監控異常流量及攻擊活動。
Radware 提供 Cloud Application Protection 與 AI Xploit Shield 等防護方案,可協助企業針對 PHP2Shell 相關攻擊建立防禦,降低漏洞利用風險。
透過適當的雲端應用程式防護機制,企業可在安排系統修補與升級期間,增加一道防護層,協助兼顧資安與服務持續運作。
Radware PHP2Shell 專項防護服務重點:
即時降低風險: 在正式修補完成前,協助阻擋漏洞利用攻擊。
維持服務穩定: 爭取系統測試與升級時間,降低倉促變更帶來的營運風險。
降低資安衝擊: 強化應用服務防護,降低漏洞遭惡意利用的可能性。
為協助企業因應 PHP2Shell 漏洞風險,Radware 特別提供一週免費 PHP2Shell 專項雲端防護服務。
若企業正在評估受影響系統、安排修補時程,或希望了解如何在升級期間強化網站防護,可聯繫邁達特,進一步了解服務內容與申請方式。
服務說明: 本優惠限 PHP2Shell 專項防護,不等同完整 Cloud Application Security 試用。雲端防護可作為風險緩解措施,但不能取代 PHP 官方安全更新。
面對 PHP2Shell 重大安全漏洞,企業應同步推進漏洞修補與風險緩解,降低網站及應用服務遭受攻擊的可能性。
立即聯繫邁達特,了解 Radware 一週免費 PHP2Shell 專項雲端防護服務,為企業網站與應用服務強化資安防線。