 產品新訊

威脅情資更新時效,指資安設備依據的惡意 IP 與 Domain 資料,多快能跟上新出現的威脅。DefenseTrust 是 UGUARD NETWORKS 的新世代威脅情資管理平台,它持續更新 IP 與 Domain 威脅情資,對網路連線做分類與比對,命中時依企業設定的安全策略阻擋,並以日誌記錄命中狀況。
威脅情資過期,防護會出現落差。
惡意 IP、Domain 與網路威脅來源持續變化。
新的攻擊基礎設施陸續出現。
防禦依賴長時間沒更新的資料,新的惡意 IP 或 Domain 出現時就攔不到。
靜態 Blacklist 可以阻擋已知的惡意來源,資料停止更新後,規則會逐漸失去時效。
黑名單的筆數不是評估重點,情資有沒有持續更新才是。
DefenseTrust 的處理流程分四步:
威脅情資更新 → IP / Domain 分類與比對 → 威脅情資命中 → 依策略阻擋
|
步驟 |
DefenseTrust 做什麼 |
|
情資更新 |
持續取得更新的威脅資料,降低依賴未更新黑名單產生的防護落差 |
|
分類與比對 |
辨識連線 IP 是否符合已知威脅情資分類,並對 Domain 進行分類與識別 |
|
情資命中 |
連線的 IP 或 Domain 符合威脅情資 |
|
策略阻擋 |
依企業設定的安全策略阻擋 |
|
項目 |
靜態 Blacklist |
DefenseTrust 持續更新的威脅情資 |
|
威脅資料 |
阻擋已知的惡意來源,資料停止更新後逐漸失去時效 |
持續取得更新的 IP / Domain 威脅資料 |
|
新出現的惡意 IP / Domain |
資料未更新時容易出現防護落差 |
納入更新後的分類與比對 |
|
命中後的處理 |
依規則內容而定 |
依企業設定的安全策略阻擋 |
|
事後確認 |
需另行查找 |
以日誌查看命中紀錄與策略處理結果 |
日常維運與事件確認時,IT 人員需要知道威脅情資在實際網路環境中命中了什麼。DefenseTrust 的日誌讓管理人員掌握:
威脅情資命中紀錄
相關 IP / Domain 資訊
部分連線狀況
策略處理結果
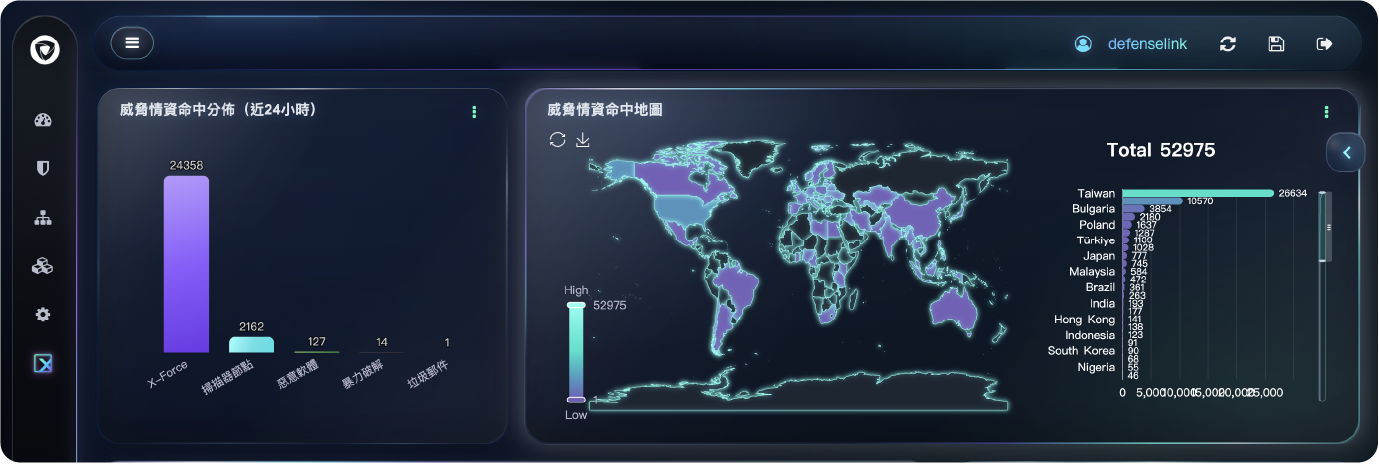
(圖) DefenseTrust的Dahboard畫面:顯示威脅情報攻擊/統計/全球情報地圖,提供全球最完整的IP及Domain威脅資料庫,有效阻斷80%以上的惡意網站。
MetaAge 邁達特代理 UGUARD NETWORKS,並把威脅情資防禦納入一站式資安服務中的「保護邊界」與「集中防禦」。建議企業導入前,可以把現有網路環境與資安設備告知 MetaAge 邁達特技術團隊,MetaAge 邁達特團隊會依現有環境評估 DefenseTrust 的搭配方式,再規劃安全策略的設定。
DefenseTrust 是 UGUARD NETWORKS 的新世代威脅情資管理平台,持續更新 IP 與 Domain 威脅情資,對連線做分類與比對,命中時依企業設定的安全策略阻擋。
新的惡意 IP、Domain 與攻擊基礎設施持續出現。威脅資料停止更新,防禦規則會逐漸失去時效,新威脅出現時就會產生防護落差。
靜態 Blacklist 阻擋已知的惡意來源,資料停止更新後會逐漸失去時效。持續更新的威脅情資納入新取得的 IP 與 Domain 資料,讓防禦規則跟上威脅變化。
DefenseTrust 依企業設定的安全策略處理,策略可設定為阻擋。
延伸閱讀 UGUARD DefenseTrust 產品規格、特色→https://www.metaage.com.tw/news/products/943
想評估您的企業網路環境適合的導入方式 → 洽詢 MetaAge 邁達特

