 產品新訊

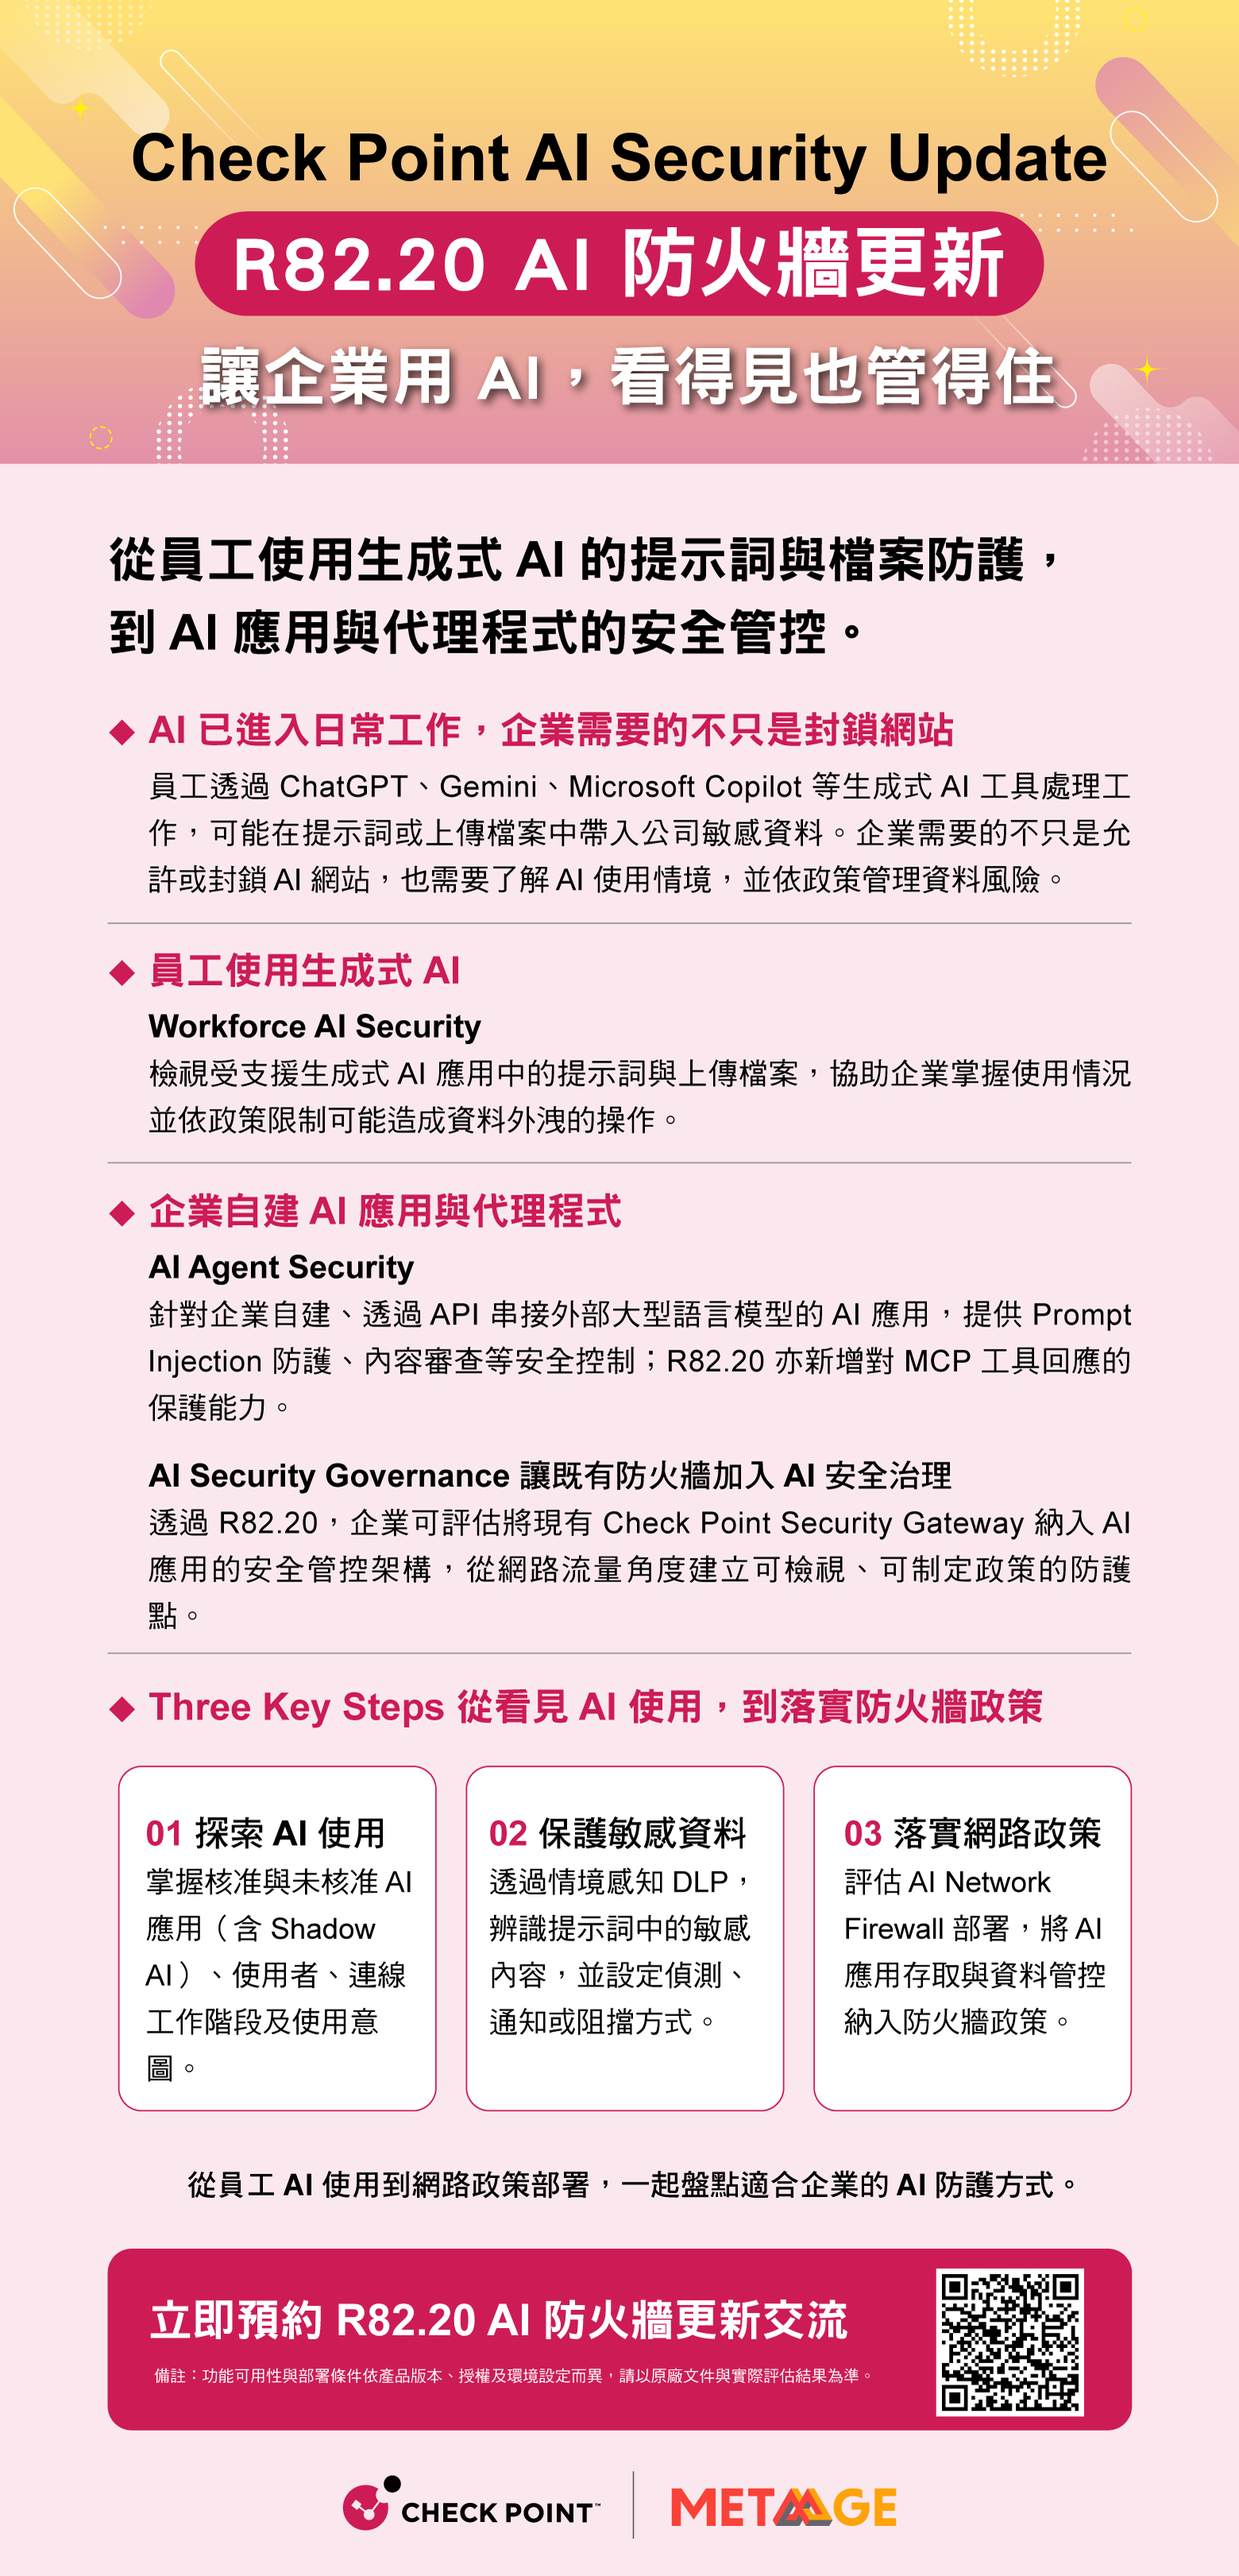
從員工使用生成式 AI 的提示詞與檔案防護,到 AI 應用與代理程式的安全管控。
員工透過 ChatGPT、Gemini、Microsoft Copilot 等生成式 AI 工具處理工作,可能在提示詞或上傳檔案中帶入公司敏感資料。企業需要的不只是允許或封鎖 AI 網站,也需要了解 AI 使用情境,並依政策管理資料風險。
Workforce AI Security
檢視受支援生成式 AI 應用中的提示詞與上傳檔案,協助企業掌握使用情況並依政策限制可能造成資料外洩的操作。
AI Agent Security
針對企業自建、透過 API 串接外部大型語言模型的 AI 應用,提供 Prompt Injection 防護、內容審查等安全控制;R82.20 亦新增對 MCP 工具回應的保護能力。
AI Security Governance 讓既有防火牆加入 AI 安全治理
透過 R82.20,企業可評估將現有 Check Point Security Gateway 納入 AI 應用的安全管控架構,從網路流量角度建立可檢視、可制定政策的防護點。
掌握核准與未核准 AI 應用(含 Shadow AI)、使用者、連線工作階段及使用意圖。
透過情境感知 DLP,辨識提示詞中的敏感內容,並設定偵測、通知或阻擋方式。
評估 AI Network Firewall 部署,將 AI 應用存取與資料管控納入防火牆政策。
從員工 AI 使用到網路政策部署,一起盤點適合企業的 AI 防護方式。
立即預約 R82.20 AI 防火牆更新交流 ➔ 聯絡我們
**備註:功能可用性與部署條件依產品版本、授權及環境設定而異,請以原廠文件與實際評估結果為準。

